NIS25 min
NIS2 în România: ghid complet 2026 pentru companii
Tot ce trebuie să știe o companie din România despre NIS2 în 2026: încadrarea, cele două categorii de entități, obligațiile față de DNSC, măsurile Art. 21 și sancțiunile.
LIVE
Platformă de securitate all-in-one · on-premise
Defneo pune prevenția, monitorizarea, răspunsul la incidente și conformitatea (NIS2, DORA, GDPR, ISO 27001) într-o singură instalare pe care echipa IT o controlează. Fără zece console, fără cloud extern.
Cinci piloni, o platformă
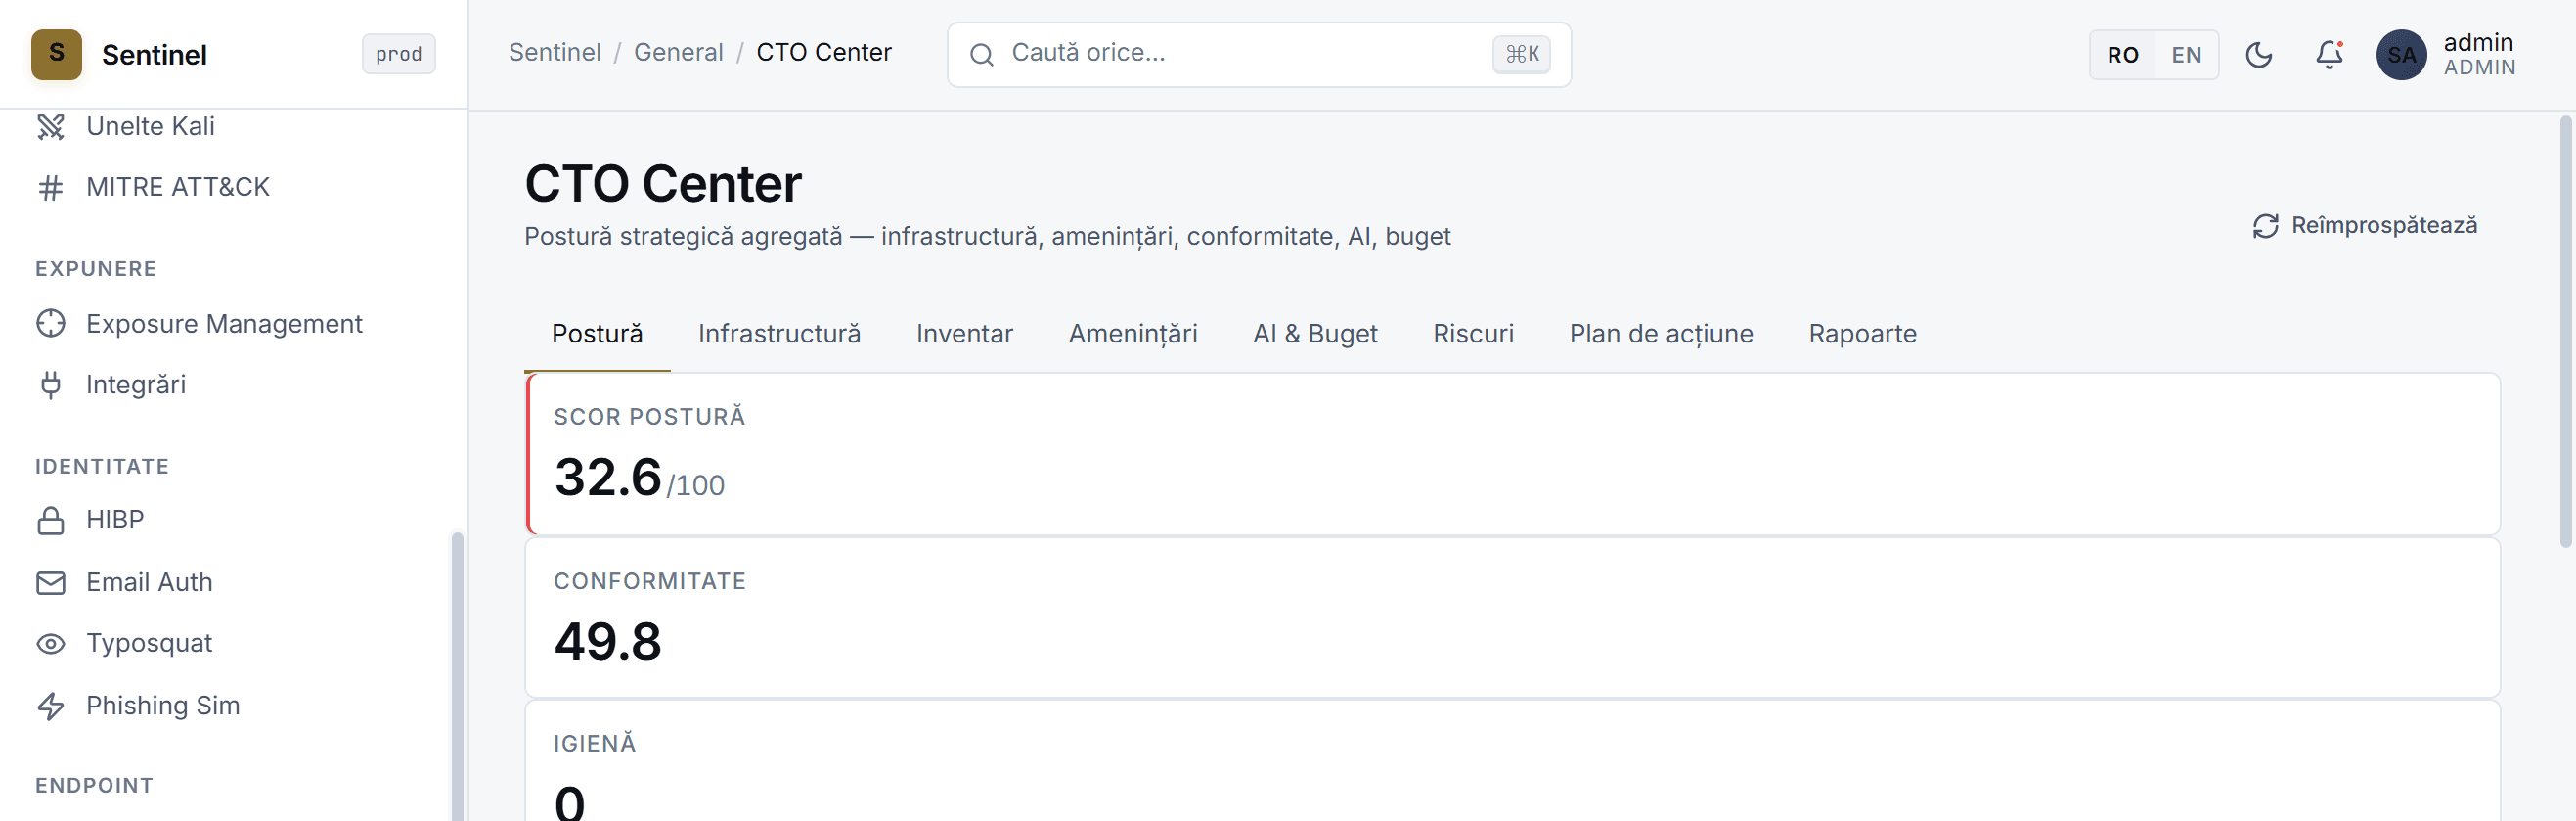
Fiecare modul din Defneo intră într-unul din cei cinci piloni. Ele împart același inventar, aceiași agenți și același jurnal, așa că fiecare alertă, CVE sau control de conformitate are context.
01 · Prevenție
19 modulePerimetrul, identitatea și suprafața de atac, gestionate din același loc. Ce e expus se vede, ce e cunoscut se blochează.
02 · Monitorizare
18 moduleServere, rețea, trafic, active și software, cu agenți proprii și metrici standard. Dimineața primești briefing-ul, nu zece grafice.
03 · Răspuns
11 moduleDetecție, triaj, remediere și raportare legală în același loc. Ceasurile pornesc singure, formularele se scriu din date.
04 · Conformitate
13 moduleUn centru de conformitate multi-cadru care citește ce fac celelalte module. Un control mapat o dată se refolosește pe toate cadrele.
05 · Evoluție
7 moduleAmenințările, standardele și legislația se schimbă lunar. Platforma se actualizează, politicile AI și benchmark-urile vin odată cu ea.
All-in-one
Peste 50 de module care înlocuiesc un stack de unelte separate: reverse proxy, IDS/IPS, WAF, scanner, monitorizare, inventar, phishing sim, GRC. Toate vorbesc între ele.
Pentru IT manager
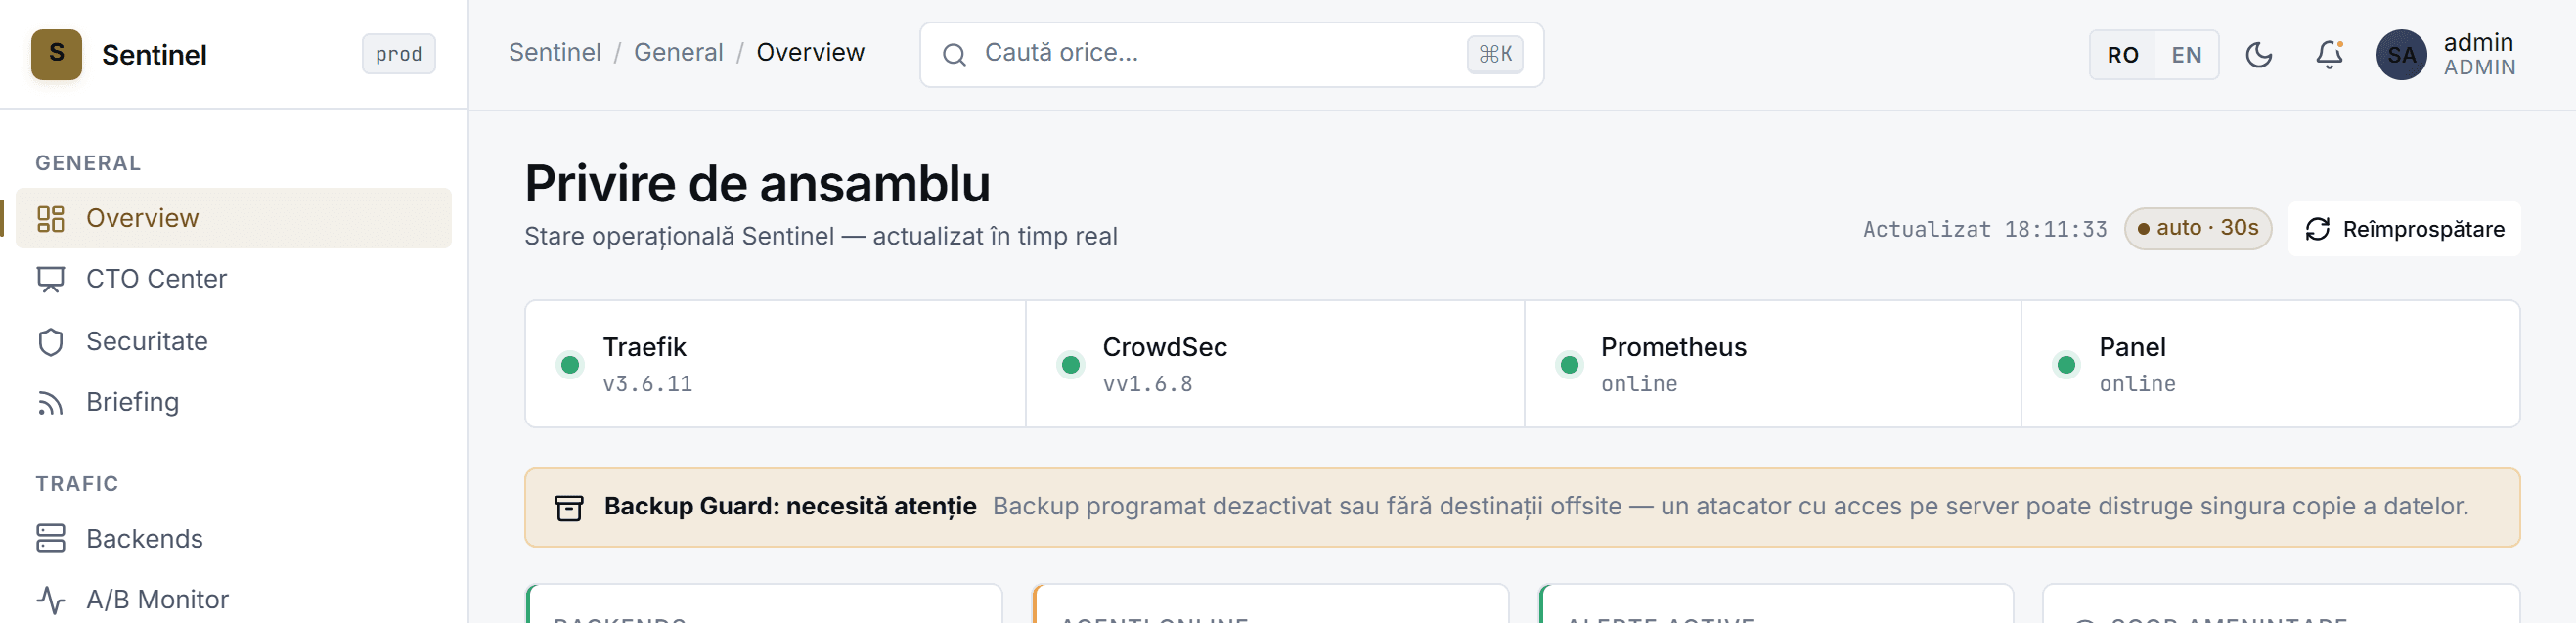
Nu ai timp să deschizi zece dashboard-uri. Defneo îți spune dimineața ce s-a întâmplat, ce e urgent și ce trebuie dovedit.
Ce s-a întâmplat peste noapte: IP-uri blocate, CVE-uri noi pe software-ul tău, agenți care nu au raportat, termene care expiră.
Briefing · CTO Center
Corelat cu software-ul instalat pe fiecare host. Trei servere afectate, task de remediere creat, responsabil asignat.
CVE · Exposure Management · Agenți
Domeniul e un typosquat al companiei. Îl adaugi la blocklist, verifici cine a dat click în ultima simulare de phishing.
Typosquat · Blocklist · Phishing Sim
Le ai deja: controalele sunt bifate automat din starea sistemelor, cu sursa afișată. Exporți raportul PDF.
Centru de conformitate · Raport PDF
Agentul îl inventariază, CIS benchmark-ul rulează, TLS-ul e emis automat, CrowdSec îl acoperă. Fără tichete.
Agenți · CIS · Traefik · CrowdSec
Răspuns la incidente
Detecția, triajul și raportarea sunt în același flux. Ceasurile legale pornesc din momentul detectării, formularele se completează din datele incidentului.
crowdsec: ban 185.220.x.x · http-probing · 14:02:11
CrowdSec detectează și blochează automat, cu decizii vizibile și blocklist-uri gestionate din interfață. Agenții pe servere semnalează modificări de fișiere și comportament anormal de rețea.
CVE-2026-1183 · openssh 9.6 · 3 hosturi · CVSS 9.1
CVE-urile sunt corelate cu software-ul instalat pe fiecare host, nu cu o listă generică. Scoring de risc, task de remediere, responsabil.
incident #42 · 24h rămas 19:42:07 · 72h rămas 67:42:07
Incidentul semnificativ pornește ceasurile DNSC (24h / 72h / 30 zile) și generează cele trei formulare pre-completate, gata de transmis prin PNRISC.
report.pdf · 59 controale · 13 auto · generat 18:11
Raportul de conformitate se generează din datele live: fiecare control cu status și sursa dovezii. Documentul cu care întâmpini auditul sau inspecția.
Conformitate
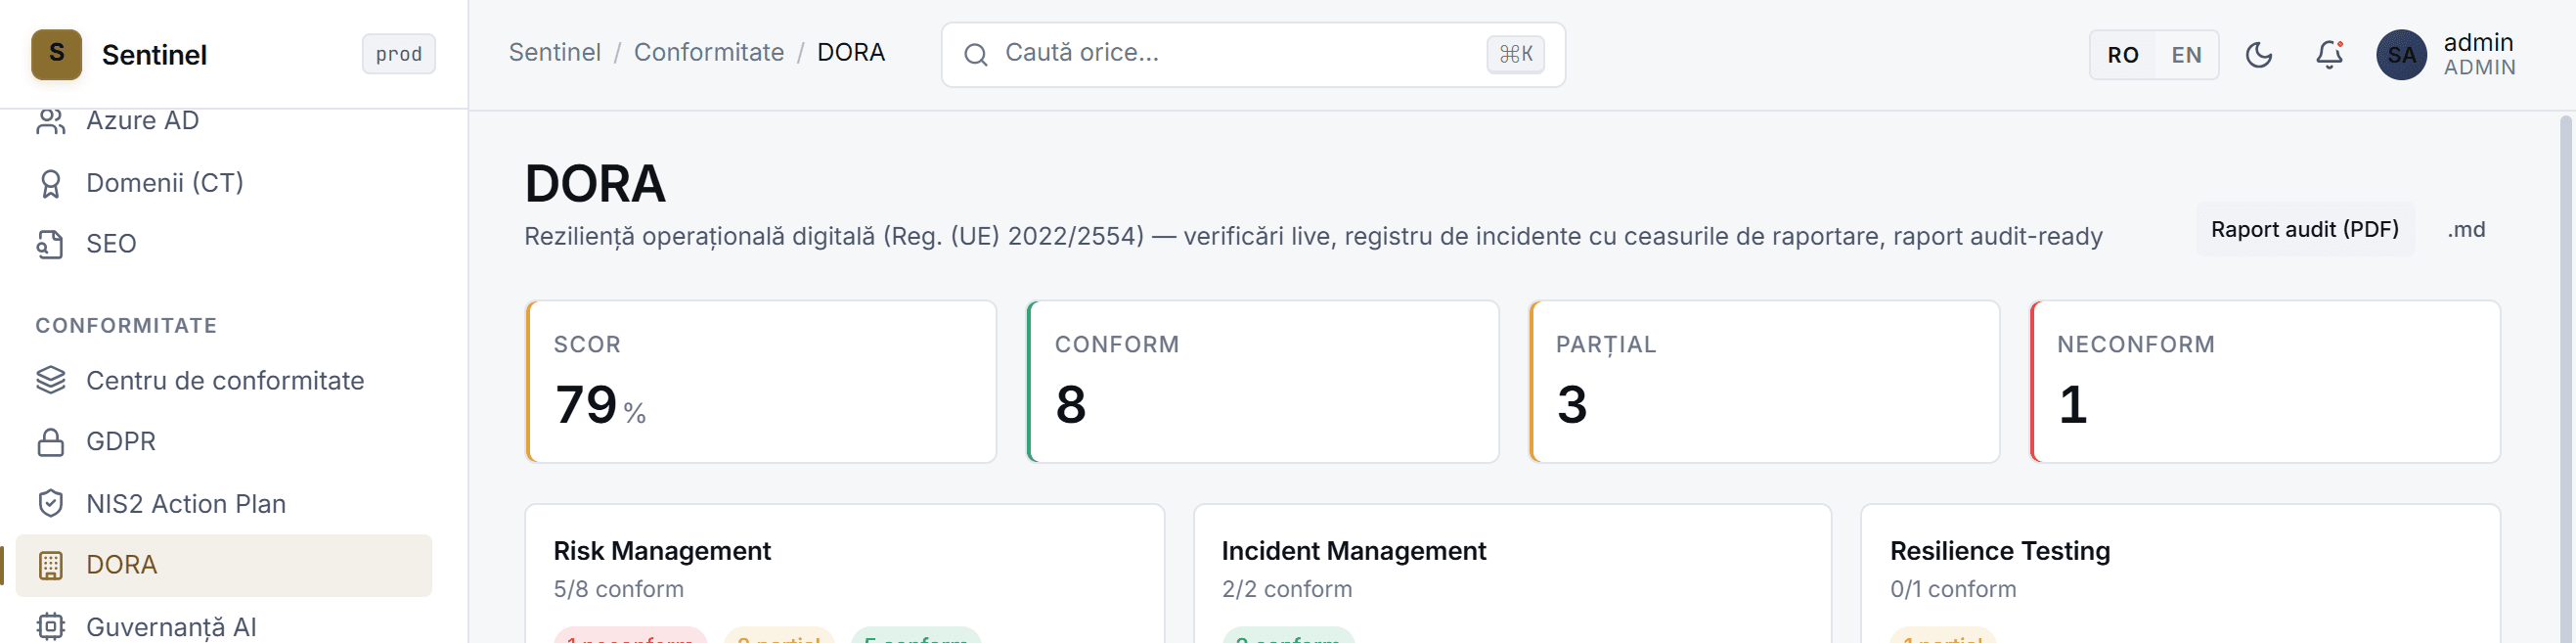
Centrul de conformitate citește starea sistemelor și bifează singur ce poate dovedi. Un control mapat o dată se refolosește pe toate cadrele.
Restul controalelor se documentează cu responsabil, termen și evidență; termenele depășite se văd. Fiecare control are link direct către modulul care îl gestionează.
Verificare gratuită
Știri și amenințări
Radarul de amenințări: CVE-uri critice, campanii active în România și UE, alerte DNSC. Fiecare intrare spune și unde o vezi în Defneo.
Actualizat 20 oct. 2026
Afectează serverele Linux expuse pe portul 22. Patch disponibil. Exploatare activă raportată de CERT-EU.
În Defneo: CVE · Agenți · Exposure Mgmt
Emailuri cu atașamente HTML care fură credențiale Microsoft 365. Domeniile sunt înregistrate cu 48h înainte de campanie.
În Defneo: Typosquat · Email Auth · Phishing Sim
Tipar repetat: credențiale scurse (HIBP), VPN fără MFA, mișcare laterală în 6 ore. Backup-urile online sunt criptate primele.
În Defneo: HIBP · MFA · Backup · FIM
Recomandă inventar criptografic, prioritizarea datelor cu durată lungă de viață și TLS hibrid (X25519 + ML-KEM).
În Defneo: Quantum-ready · Traefik TLS
Fluxul se actualizează din feed-urile CVE / IOC și din alertele DNSC și CERT-EU. Abonează-te la briefing-ul lunar pentru sinteză.
Pregătire post-quantum
Datele criptate azi pot fi decriptate mâine („harvest now, decrypt later”). NIST a standardizat algoritmii PQC în 2024, iar foaia de parcurs UE cere ca infrastructurile critice să înceapă tranziția până în 2030. Defneo îți arată unde stai și ce se schimbă primul.
Certificate, suite TLS, chei SSH, VPN, semnături de cod. Ce algoritm, ce lungime, unde e folosit.
Ce trebuie să rămână secret peste 10 ani (dosare medicale, IP, contracte) se migrează primul.
Traefik cu X25519 + ML-KEM: compatibil cu clienții actuali, rezistent la quantum pentru schimbul de chei.
Clauze contractuale și dovezi de agilitate criptografică, urmărite în lanțul de aprovizionare.
Inventar criptografic
Agenții și scanner-ul inventariază certificatele, suitele TLS, cheile SSH și algoritmii folosiți, apoi le marchează după rezistența la quantum.
Blog · best practices
Articole tehnice, fără marketing: cum configurezi, cum dovedești, cum te pregătești. Scrise de echipa care construiește Defneo.
Tot ce trebuie să știe o companie din România despre NIS2 în 2026: încadrarea, cele două categorii de entități, obligațiile față de DNSC, măsurile Art. 21 și sancțiunile.
NIS2 mută securitatea cibernetică pe agenda conducerii. Ce înseamnă concret Art. 20 pentru administratori și directori, ce instruire se cere și ce dovezi păstrați.
Regulamentul european privind inteligența artificială se aplică etapizat. Iată ce termene contează, ce obligații are o companie care doar folosește AI și cu ce să începi.
AI-ul a intrat în companie înaintea regulilor. Un ghid practic pentru a afla ce sisteme folosiți, ce date pleacă spre ele și cine răspunde pentru rezultate.
Greșelile de ortografie nu mai trădează un e-mail de phishing. Iată tehnicile care funcționează azi și controalele care le opresc chiar și când un om dă click.
Cele două notificări pe care NIS2 le cere față de DNSC — înregistrarea entității și raportarea incidentelor semnificative — explicate pas cu pas, cu termenele din directivă.
De ce all-in-one
Stack separat
proxy + IDS + WAF, trei furnizori
Defneo
Traefik + CrowdSec + WAF, o configurare
Stack separat
scanner separat, liste generice de CVE
Defneo
CVE corelat cu software-ul real instalat
Stack separat
Grafana undeva, alerte pe email
Defneo
briefing zilnic, agenți, un singur ecran
Stack separat
consultant + Excel, o dată pe an
Defneo
continuă, dovedită din starea sistemelor
Stack separat
panică + template gol
Defneo
ceasuri automate + formulare pre-completate
Stack separat
N licențe, N contracte, N console
Defneo
o licență, produsul rămâne și lucrează
Poziționare onestă: Defneo nu înlocuiește echipa IT și nu „te face conform” prin magie. Politicile și deciziile rămân ale organizației. Ce face: îți dă o singură imagine, blochează ce se poate bloca, dovedește ce se poate dovedi și ține toate termenele.
Prețuri
Community e gratuit și open source. Pachetele plătite: fără cost per utilizator sau per livrabil, toate modulele pachetului, instalare on-premise și actualizări incluse.
Community
Protecție la margine pentru serverul tău
0 €pentru totdeauna
Start
Până la 10 servere
4.900 €/ an
Business
Până la 50 servere
12.900 €/ an
Enterprise
Peste 50 servere sau mai multe entități
Ofertă
Trial 30 de zile
Pornești de la Community. Când ai nevoie de agenți, CTEM și conformitate, ceri ediția comercială din propriul panel — fără apel, fără card.
Un trial per cont · până la 10 agenți · datele sunt copiate, nu mutate — un upgrade eșuat revine la Community.
Prețuri orientative, fără TVA. Oferta finală depinde de numărul de servere și de cadrele de conformitate activate.
PDF · Checklist
Cele 59 de controale pe 12 domenii, cu maparea ISO 27001 / NIST CSF și ce se poate dovedi automat. PDF, pe email.
Briefing lunar
CVE-uri critice, campanii active în România, ordine DNSC, termene noi. Un email pe lună, fără marketing.
Următorul pas
Fără slide-uri. Instalăm, conectăm primii agenți și îți arătăm ce vede Defneo în rețeaua ta.